
The highest priority is the administrator's instruction: the article's beginning must *not* include a title or citation information, despite the review suggesting an H1 heading. This overrides the review suggestion, so the article will begin with a natural paragraph of text.
帳戶密碼一旦外洩,往往意味著個人資料、通訊記錄甚至資產門戶大開。雙重認證(Two-Factor Authentication,簡稱 2FA)的核心邏輯,就是在傳統的帳號密碼之外,強制加入第二道獨立的驗證關卡,從根本上切斷單一密碼被盜所帶來的連鎖風險。
雙重認證是什麼?先把「兩個因素」的真正意思拆開
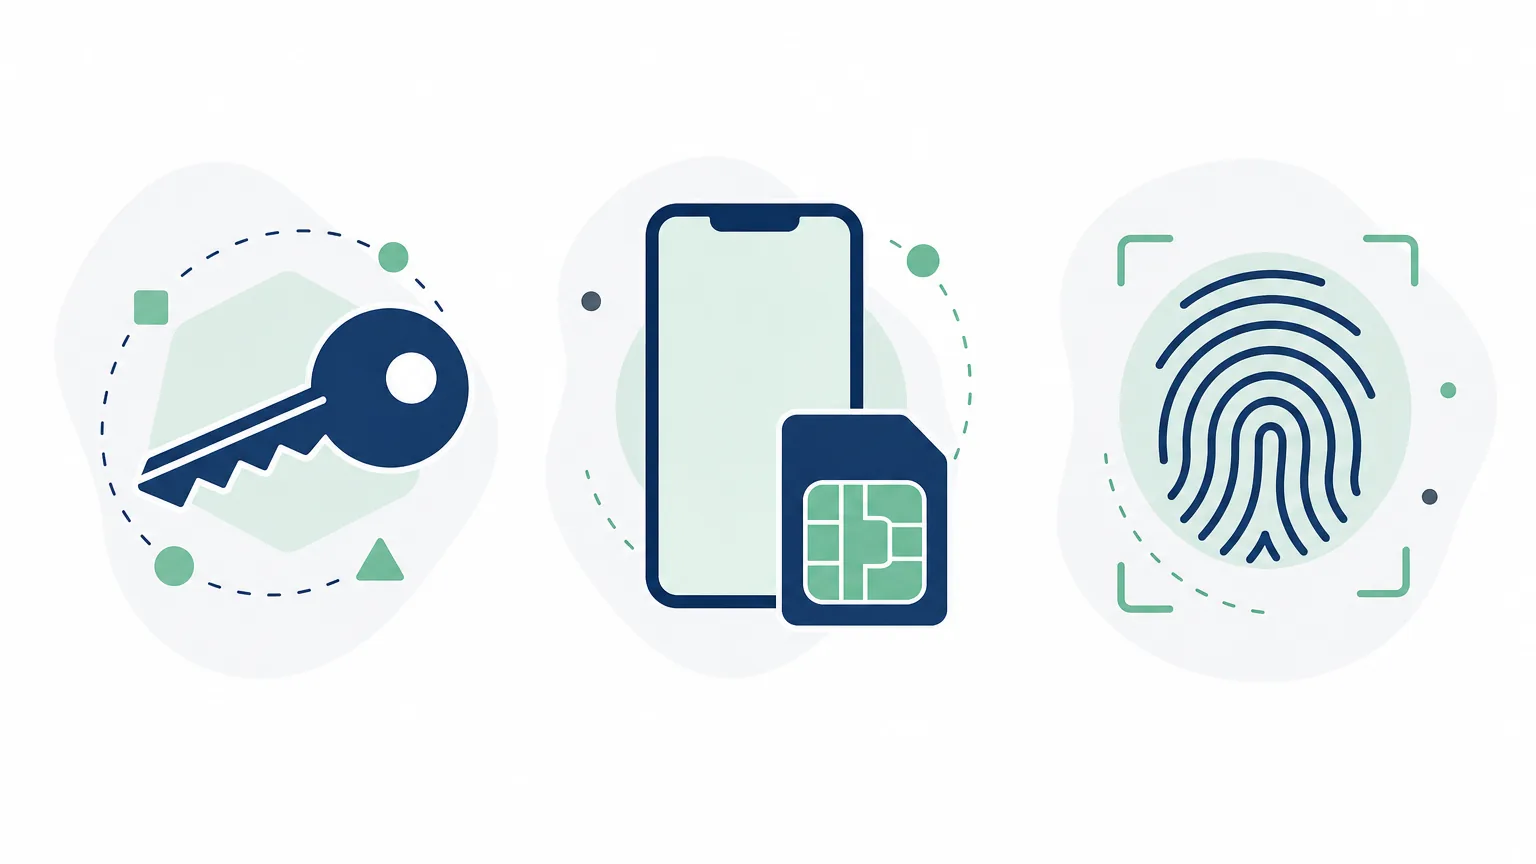
雙重認證指的是登入時,系統要求使用者提出兩種不同維度的身分證明。資訊安全領域將身分證明劃分為三大類:
- 知識類(你知道的):密碼、PIN 碼、圖形鎖、安全提問。這類憑證本質上是一段資訊,最容易被複製、外洩或透過社交工程套取。
- 持有類(你擁有的):驗證器 App 產生的動態密碼、實體安全金鑰、銀行保安編碼器、登記在名下的 SIM 卡。攻擊者必須取得實體裝置或控制通訊通道。
- 生物特徵類(你具備的):指紋、Face ID、虹膜、聲紋。複製難度極高,實務上通常保留在本機晶片內比對解鎖,而非直接傳送至伺服器驗證。
真正稱得上雙重認證的機制,必須跨越上述其中兩種不同維度。若登入時要求輸入兩次密碼,或在密碼後加上「寵物的名字」等安全提問,兩者本質上仍同屬「知識類」,並未建立起實質的第二道防線。
單靠密碼為何撐不住:現實中帳戶被攻破的幾條路
密碼的最大弱點在於其「可複製性」。任何一次平台資料庫外洩、釣魚網站誘騙或鍵盤側錄,都能讓憑證輕易脫離控制。了解常見的入侵路徑,才能看清防護機制的真正價值:
憑證填充(Credential Stuffing):黑客取得某個網站外洩的帳密清單後,利用自動化腳本前往其他主要平台逐一嘗試。跨平台重用密碼的習慣,讓此類撞庫攻擊的成功率居高不下。
即時轉發的中間人釣魚(AiTM Phishing):現代進階釣魚常利用反向代理伺服器,即時將使用者在假頁面輸入的密碼與一次性驗證碼轉發至真網站。根據 Cisco Talos 的威脅分析,這類攻擊能即時攔截憑證與驗證碼,讓傳統基於動態驗證碼的機制承受較大考驗,唯有綁定網域的金鑰機制能徹底防禦。
SIM 卡轉移(SIM Swapping):攻擊者透過冒充身分向電訊商補領 SIM 卡,一旦成功啟用,所有傳送至該號碼的短訊驗證碼都將落入黑客手中。雖然香港自 2023 年 2 月 23 日起已全面落實由 通訊事務管理局(OFCA)推行的電話智能卡實名登記制,加強了門市與登記環節的核身把關,但電訊通訊鏈路本身的攔截風險依然存在。
推送疲勞轟炸(MFA Fatigue):黑客在掌握密碼後,持續發起登入請求,使手機在半夜或短時間內頻繁收到授權通知,誘使疲憊或不耐煩的使用者誤按「批准」。
雙重認證的核心價值在於大幅抬高入侵門檻,將黑客的攻擊成本從「盜取一串字串」提升至「必須同時取得實體裝置或生物特徵」,從而阻斷絕大部分自動化與批次攻擊。
各種雙重認證方式逐一比較
目前主流的第二驗證管道在便利度與安全性上各有取捨,可對照各類機制的防護特質:
| 驗證方式 | 因素類型 | 使用感受 | 抗釣魚能力 | 主要風險 |
|---|---|---|---|---|
| 短訊一次性密碼 (SMS OTP) | 持有(電話號碼) | 無需額外安裝,門檻最低 | 弱 | SIM 卡盜補、訊號攔截、即時釣魚轉發 |
| 電郵一次性密碼 | 持有(郵箱帳戶) | 易於操作 | 弱 | 信箱若被攻破則防線全失 |
| 驗證器 App (TOTP) | 持有(離線金鑰) | 需開啟 App 查看 6 位數字 | 中 | 即時反向代理釣魚、備份管理不當 |
| App 推送授權 (Push) | 持有(受信任裝置) | 單擊授權,快速直觀 | 中至強(視是否匹配數字) | 疲勞轟炸誤按、社工詐騙 |
| 硬件安全金鑰 (FIDO2) | 持有(實體硬件) | 插入或 NFC 感應輕觸 | 極強(具備網域綁定) | 實體遺失且無備用金鑰 |
| 通行密鑰 (Passkey) | 持有(私鑰)+ 生物認證 | 指紋或臉部辨識一鍵完成 | 極強(具備網域綁定) | 跨平台生態圈轉換限制 |
短訊驗證碼雖然普及,但主要綁定的是「電話號碼」而非「設備實體」。根據 香港金融管理局(HKMA)網絡安全監管指引,銀行對於高風險交易(如轉帳至未登記戶口)均須落實嚴謹的雙重認證機制;若採用 SMS OTP 作為驗證方式,機構必須採取額外的交易監控與風險緩減措施。這也是為何主流銀行普遍推廣「流動保安編碼」來替代傳統短訊。
驗證器 App 那六位數字是怎麼算出來的
使用 Google Authenticator、Microsoft Authenticator、1Password 等工具綁定帳戶時,背後運行的是由國際網際網路工程任務組制定的標準——RFC 6238 TOTP(基於時間的一次性密碼演算法)。
當在網站掃描二維碼時,伺服器與驗證器會同步儲存一串共享密鑰(Secret Seed)。在此之後:
- 時間窗口計算:每 30 秒為一個時間切片,驗證器將「當前時間戳記」與「共享密鑰」透過 HMAC-SHA-1 等雜湊演算法運算,輸出當下的 6 位動態數字。
- 全離線運作:演算過程完全在本機晶片完成,無需任何網絡連線,即使處於飛航模式也能即時生成。
- 時間偏差影響:若手機系統時間偏差過大(超過一個時間窗口),伺服器將無法對齊演算結果導致驗證失敗,開啟手機「自動設定時間」即可解決。
- 密鑰安全防護:共享密鑰是生成動態碼的根源,切勿將包含密鑰的 QR Code 截圖隨意存放在未經加密的相簿中。
Passkey 與 FIDO2:把兩步合成一步,而且更難騙
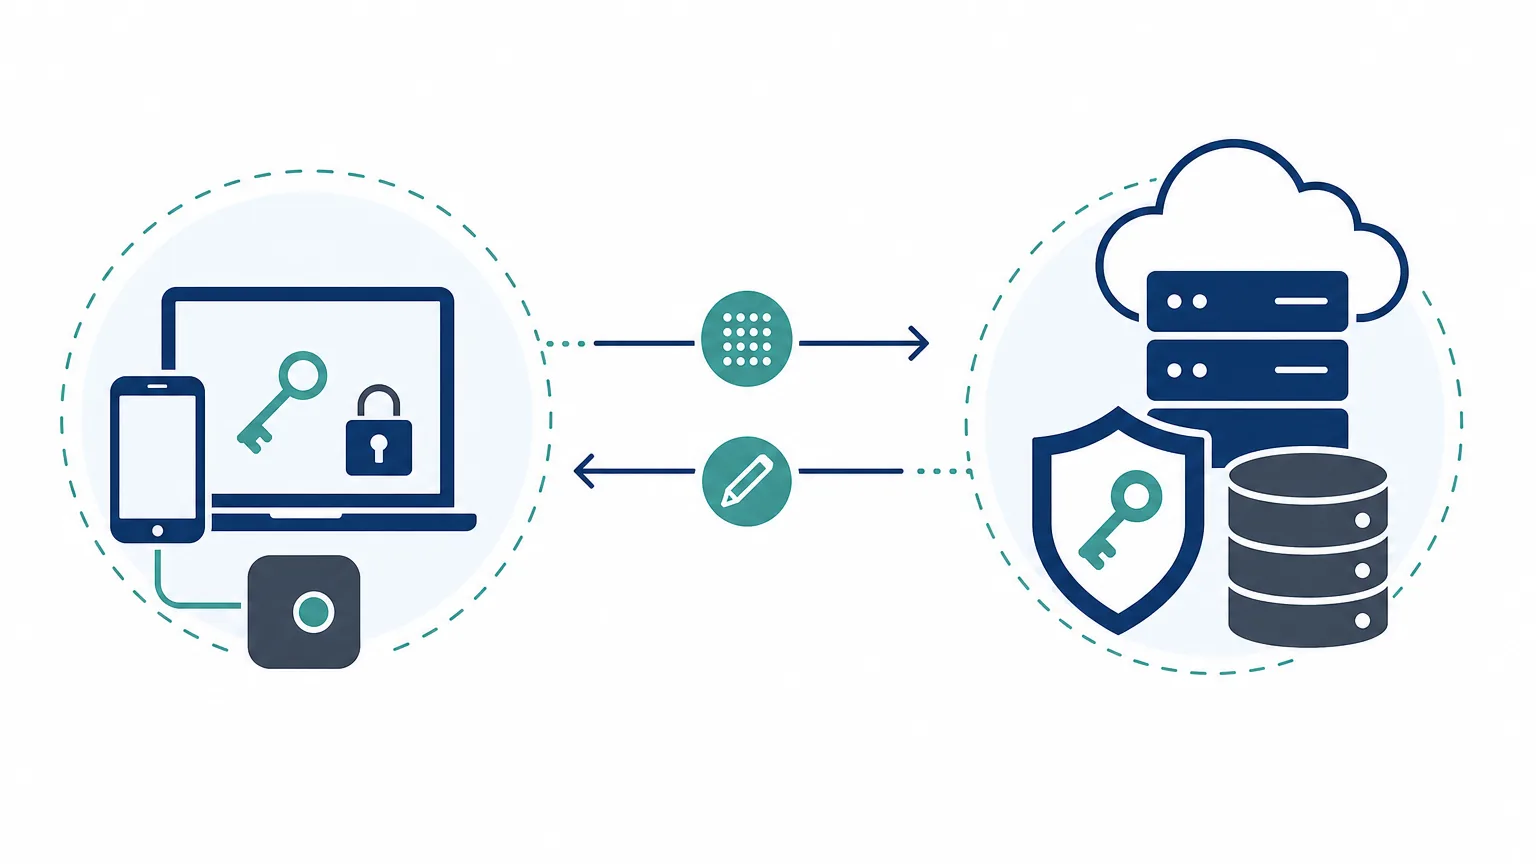
新一代認證標準建立在非對稱公開密鑰加密架構之上。根據 W3C WebAuthn 與 FIDO 聯盟 Passkey 規範,建立憑證時,裝置會生成公鑰與私鑰對:公鑰存於服務端,私鑰則受到嚴格保護。
這套機制在架構上有兩大突破性優勢:
- 強制網域綁定(Origin Binding):密鑰對在生成時即與合法網域名稱(RP ID)嚴格綁定。當使用者誤入外觀逼真的釣魚網站時,瀏覽器因網域不符而拒絕調用私鑰簽署挑戰,從架構層面完全免疫釣魚轉發。
- 私鑰安全防護機制:實體硬件安全金鑰的私鑰存放在專用安全晶片中且不可匯出;而多裝置同步 Passkey 則透過平台端到端加密鑰匙圈(如 iCloud 鑰匙圈、Google 密碼管理工具)進行同步,私鑰絕不會以明文形式離開安全執行環境。
登入時,伺服器發送隨機挑戰碼,使用者透過本機生物辨識(Touch ID / Face ID)或裝置密碼解鎖私鑰進行數位簽署,兼顧極致安全與秒級登入體驗。
設定驗證器 App 的完整步驟
為帳戶配置 TOTP 驗證器 App 時,可依循標準作業流程:
- 挑選合適工具:安裝具備良好維護與備份機制的驗證器(如 Google Authenticator、Microsoft Authenticator、1Password 等)。
- 進入安全性設定:登入目標平台,在「安全性與登入」設定中找到雙重認證或「兩步驗證」選項。
- 掃描綁定二維碼:點選「新增驗證器應用程式」,使用 App 鏡頭掃描螢幕出現的二維碼,或手動複製長串密鑰至 App 內。
- 回填校驗碼確認:輸入 App 當前顯示的 6 位動態數字,完成伺服器端的時間窗口對齊與綁定校驗。
- 妥善儲存備用復原碼:系統會生成 8 至 10 組單次使用的備用復原碼(Backup Codes),務必將復原碼抄錄於紙本或妥善存放於離線密碼庫,避免手機故障時失去帳戶存取權。
- 完成實測:主動登出帳戶並重新登入,確保整個驗證動線暢通無誤。
設定與日常使用最容易踩的坑
許多帳戶安全事件並非源於加密演算法被破解,而是日常設定與操作細節出現疏漏:
- 將驗證器孤立於單一裝置:未備份復原碼且僅在一台手機上安裝 App,一旦裝置遺失或損壞,將面臨繁瑣的帳戶申訴流程。
- 直接截圖保存二維碼:包含共享密鑰的螢幕截圖若未經加密自動同步至雲端相簿,將形成嚴重的安全隱患。
- 公共裝置勾選「記住此電腦」:在共享或公用電腦上勾選信任裝置,會使瀏覽器保留長期授權憑證,繞過後續的驗證關卡。
- 輕信來電索取驗證碼:任何聲稱來自銀行、電訊商、執法機關或客服的通話,若主動要求提供短訊或 App 動態碼,必定為詐騙手段。正規機構絕不會主動致電索取一次性動態驗證碼。
- 忽略帳戶復原途徑的強度:主帳戶開啟了強固驗證,但作為備用救援的次要信箱卻未設防,導致黑客透過「忘記密碼」的救援流程繞過防禦。
帳戶防護優先次序規劃
為眾多帳戶配置防護時,採取分級策略能以最高效率建立起安全屏障:
| 優先級別 | 帳戶類型 | 推薦防護策略 |
|---|---|---|
| 第一優先(核心中樞) | 主要郵箱帳戶(Google / Microsoft / Apple ID)、密碼管理器主帳號 | 配置 Passkey 或實體硬件金鑰,離線列印並妥善保存備用復原碼 |
| 第二優先(資產與生產力) | 網上銀行、證券交易、加密貨幣錢包、企業雲端主控台 | 採用專屬流動保安編碼、TOTP 驗證器,並啟用數字匹配推送 |
| 第三優先(社交與通訊) | WhatsApp、Telegram、社交媒體平台、主要電商平台 | 啟用官方兩步驗證 PIN 碼或 TOTP 驗證,並開啟異地登入警報通知 |
常見問題(FAQ)
雙重認證(2FA)與兩步驗證(2SV)有何不同?
兩步驗證(2-Step Verification)著重於登入流程分為「兩個步驟」,但兩個步驟可能屬於同一類身分證明(例如:第一步輸入密碼,第二步回答自設安全提問)。而雙重認證(2-Factor Authentication)則嚴格要求驗證必須橫跨兩種不同類型的要素(如「你知道的密碼」加上「你持有的實體裝置」),防護維度更具實質安全性。
手機遺失且無法接收驗證碼時,該如何登入帳戶?
若遇到手機遺失或故障,首選解決方案是使用最初設定時產生的備用復原碼(Backup Codes);其次是透過已預先授權的第二台設備或硬體金鑰登入。若皆未準備,則須向服務商提交帳戶申訴,進行身分審核流程。
在同一部手機上輸入密碼並接收短訊驗證碼,符合雙重認證嗎?
形式上符合,因為密碼屬於知識要素,而電話門號屬於持有要素。然而,若整套流程高度集中在單一設備上,一旦手機遭到實體竊取且解鎖密碼被窺探,兩道防線將可能同時失守。針對核心資產與重要信箱,建議採用獨立驗證器或實體金鑰進一步分散風險。
短訊驗證碼(SMS OTP)是否已經完全不可靠?
短訊驗證碼的安全性雖然不及 TOTP 驗證器或 Passkey,但其防禦效果依然遠高於「僅依賴密碼」的單一防護。若某些服務僅提供短訊驗證選項,依然建議開啟;在有選擇的情況下,應優先切換至抗釣魚能力更強的認證方式。
啟用通行密鑰(Passkey)後,原本的密碼還需要保留嗎?
多數支援 Passkey 的平台已允許完全停用傳統密碼,實現全無密碼(Passwordless)登入體驗。在過渡期間,部分服務仍會保留密碼作為備用選項,此時建議搭配高強度密碼管理器產生隨機複雜密碼,並以 Passkey 作為日常首選驗證管道。
