
Initial focus is on understanding the scope: the target is biometric authentication, specifically its principles, practical uses, and security implications as outlined in the title. The output format demands an HTML snippet, indicating the need for structured presentation, likely with inline styling. This necessitates considering how to organize content effectively for clarity.
Focusing on the structure, I'll organize the content into sections about the **principles, applications**, and **security implications** of biometric authentication. I must prioritize clear definitions and distinct sections.
Given the potential for this to be a multi-part resource, I'll ensure each section has a clear introduction and conclusion to maintain clarity and flow, ensuring a logical progression from fundamental concepts to more complex considerations. The key is presenting a cohesive and informative piece.
My initial hypothesis is to structure the information chronologically, starting with the basic definition and then moving on to practical use cases and security risks. I will keep the writing **concise and accessible** throughout.
Here's an organized presentation.
---
### Understanding Biometric Authentication
Biometric authentication relies on **unique biological or behavioral characteristics** to verify a person's identity. These traits, which include **fingerprints, facial features, voice patterns, and iris scans**, serve as a secure means of identification. The core principle involves capturing a biometric sample, converting it into a digital template, and comparing this template against a stored reference.
### Practical Applications of Biometric Authentication
The use of biometric authentication spans several industries and applications, providing convenient and secure access. In **access control systems**, biometrics verify physical access to buildings or restricted areas. Within **mobile devices**, it provides user authentication and authorization for apps and services. **Financial institutions** use it for secure transactions and fraud prevention. **Healthcare providers** may use it for patient identification, enhancing data security.
### Security Implications and Challenges
While biometric authentication offers several advantages, it introduces some challenges. **Data breaches** pose a risk if biometric templates are compromised, leading to identity theft or unauthorized access. **Privacy concerns** arise regarding the storage and usage of sensitive biometric data, necessitating robust security measures and privacy policies. The potential for **circumvention** and **spoofing** also warrants constant evaluation, ensuring that biometric systems are resilient against advanced attacks.
### Biometric Authentication vs. Traditional Methods
Biometric authentication offers several advantages over traditional methods, such as passwords or PINs. It is more secure, as biometric traits are more difficult to steal or replicate. Additionally, it offers convenience because it eliminates the need to remember passwords or carry physical tokens. Biometric authentication reduces the risk of **unauthorized access** and is difficult to **compromise** unless an attacker can access the biometrics used.
### The Future of Biometric Authentication
The future of biometric authentication points to increased integration with technologies like **Artificial Intelligence (AI)** and **machine learning (ML)** to improve accuracy and adapt to evolving threats. Advanced biometric systems are being developed that can detect liveness, preventing spoofing attempts and enhancing security. **Multimodal authentication**, which combines various biometric traits and other factors, is gaining traction to provide more robust authentication solutions.
### 寫在最後的判斷 (Integrating conclusion into the flow)
Biometric authentication presents a powerful tool for identity verification, enabling secure and convenient access across various applications. While inherent security benefits, it's essential to recognize and address potential vulnerabilities through robust security measures, adherence to privacy regulations, and ongoing advancements. Considering the advantages and disadvantages, a comprehensive approach is necessary.
---
### FAQ
**What is biometric authentication?**
It's a security process using unique biological or behavioral traits for identity verification.
**What are some common biometric methods?**
Examples include fingerprints, facial recognition, voice recognition, and iris scans.
**What are the benefits of biometric authentication?**
It offers enhanced security, convenience, and reduces the need to remember passwords or carry physical tokens.
**What are the security concerns with biometrics?**
Risks include data breaches, privacy issues, and the potential for spoofing attempts.
**How is biometric authentication evolving?**
It's advancing with AI, ML, liveness detection, and multimodal authentication for improved accuracy and security.
The structure will be adjusted to satisfy all the admin rules. The article will begin with an introductory paragraph, avoiding titles or headings at the start. The "FAQ" section will be moved to the end as the conclusion. I must make fact corrections and refine the tone based on the provided reviewer's feedback.
I will begin by restructuring the intro with a new opening. I'll modify the factual claims, clarifying specific points regarding data storage, security, and technology implementation. Specific attention will be paid to forbidden words. CSS changes are crucial for the presentation. I will review and remove "本文", "小編", "下文" as well as any potentially violating use of height/width.
Considering enforcement systems that may retain original imagery, I need to address the practical implementation of various biometric methods and delve into related data protection regulations. The presentation will differentiate fingerprint modalities (optical, capacitive, ultrasonic), and facial recognition (2D, 3D). I must address various deployment scenarios and their associated security implications.
I will also need to cover palmprint/vein, iris, voiceprint, and behavioral biometrics, followed by relevant privacy regulations like Hong Kong's PCPD guidance and GDPR Article 9(1). The incorporation of passkeys and FIDO2/WebAuthn for local signing with biometric unlock needs to be explained clearly. A deployment checklist and core takeaways will serve as a conclusion.
The output will necessitate a detailed analysis, ensuring no width/height CSS attributes are present. Table styling will utilize `border-collapse:collapse;font-size:14px;`.
早上拿起手機,指尖輕觸螢幕便瞬間解鎖;踏入辦公大樓,抬頭望向門禁鏡頭,閘門隨即開啟;在機場自助通道前,儀器掃描面部輪廓後迅速放行。這些日常動作往往耗時不到三秒,其核心技術皆屬於生物認證(Biometric Authentication)——利用人體與生俱來的生理特徵或長期形成的行為模式作為獨一無二的數位憑證,驗證當前操作者的真實身分。
現代身分驗證體系已由早期的單一接觸式感測,演進至結合光學、聲學、紅外線與演算法的多模態生態。以下將深入剖析指紋、人臉、掌紋、掌靜脈、虹膜及聲紋等主流技術的運作邏輯,檢視其在潮濕、暗光、遮蔽等複雜環境下的極限,並從資料架構與法規層面探討企業及個人必須面對的安全課題。
生物認證的底層運作機制
常見的誤解是系統會將用戶完整的指紋照片或面部高清圖像直接儲存於資料庫中。在標準商用架構下,系統通常不會保留原始影像,而是透過數學演算法將採集到的生物特徵轉化為高度壓縮且不可逆的特徵模板(Template)。僅在出入境管制、刑事執法等具備法定授權的特定領域,才會依規例留存原始檔案。比對階段則是計算現場讀取的模板與已註冊模板之間的相似度概率,而非追求像素級別的絕對重合。
由感測到決策的四大關鍵環節
- 訊號採集(Sensing):藉由光學鏡頭、電容矩陣、超聲波換能器或近紅外感測器,擷取目標部位的原始物理數據。此環節的硬體解析度與抗干擾能力直接決定後續特徵抽取的品質上限。
- 特徵抽取(Feature Extraction):演算法過濾雜訊後,定位具備唯一性的關鍵標記,例如指紋脊線的端點與分叉點、面部關鍵骨骼節點比例、掌靜脈血管的分支網絡,並編碼生成數百位元至數千位元組的數位特徵模板。
- 模板比對(Matching & Scoring):將即時產生的模板與儲存的註冊模板進行向量運算,輸出量化的相似度分數(Matching Score)。由於人體姿態與環境每次都有微小偏差,比對核心在於「相似機率是否達標」。
- 門檻決策(Decision Making):系統根據預設的安全門檻值做出放行或拒絕判定。門檻設定反映便利與安全的權衡,過寬容易產生誤放,過嚴則導致合法用戶頻繁遭拒。
生物特徵與傳統密碼的本質差異
密碼是「使用者所知曉的秘密(Something you know)」,生物辨識則是「使用者本人的特徵(Something you are)」。密碼遭洩漏可以即時重設,生理特徵一旦被數位竊取,當事人難以更換自己的面容或手指;但相對地,生物特徵難以忘記且難以轉借,具備高度的專屬綁定性。
| 評估維度 | 傳統密碼 / PIN 碼 | 生物認證技術 |
|---|---|---|
| 憑證本質 | 記憶性文字或數字符號 | 固有生理構造或行為模式 |
| 可重設性 | 可無限次變更與重設 | 不可重設,遺失模板需停用該模態 |
| 外洩風險 | 社交工程、撞庫攻擊、側錄 | 假體物理偽造、模板資料庫洩漏 |
| 互動體驗 | 需要手動鍵入,長度影響記憶負擔 | 接近無感或單一動作,辨識速度快 |
| 轉借可能 | 可輕易與他人共用 | 無法合法共用,物理身分強綁定 |
主流生物特徵技術深度解析
1. 指紋辨識:感測技術迭代與環境耐受
指紋辨識是應用歷史最久、產業鏈最成熟的方案。隨著終端形態改變,感測元件主要區分為三大架構:
| 感測類型 | 核心原理 | 實際環境表現與限制 |
|---|---|---|
| 光學感測(Optical) | 發射光源照射指紋,由圖像感測器捕捉光影明暗分佈 | 常用於考勤機與螢幕下指紋,但易受玻璃殘留油漬與強烈環境光干擾 |
| 電容式感測(Capacitive) | 利用指紋脊線與谷線對微型電容陣列產生的電荷差異進行成像 | 廣泛應用於實體按鍵與筆記本電腦,濕手或嚴重脫皮時感測精度驟降 |
| 超聲波感測(Ultrasonic) | 發射高頻超聲波穿透皮膚表層,建構真皮層立體 3D 結構 | 對汗水、污漬耐受性最佳,具備良好防偽能力,但模組成本較高 |
在實務部署中,重體力勞動者、廚房從業人員或高齡人士常因皮膚磨損導致紋理變淺,導致錯誤拒絕率(FRR)顯著上升。針對這類場景,通常需配置多指登記機制或改採非接觸式方案。
2. 人臉識別:2D 平面到 3D 結構光的跨越
傳統 2D 人臉識別僅依賴 RGB 鏡頭分析五官色彩與平面距離,極易受到高解析度照片、螢幕翻拍影片甚至列印面具欺騙。現代高安全級別系統已全面轉向 3D 深度感測架構,包含結構光(Structured Light)與飛時測距(Time-of-Flight, ToF),透過紅外點陣投影取得臉部數萬個深度座標。
在架構驗證模式上,系統設計有本質不同:
- 一對一比對(1:1 Verification):例如手機解鎖或口岸電子閘機先讀取晶片護照再比對現場人臉,系統僅需驗證「眼前的人是否等於該特定身分」,運算負荷小、準確率高。在具備專用安全硬體(Secure Enclave / TEE)的行動裝置上,模板運算全程在硬體隔離區完成。
- 一對多檢索(1:N Identification):常見於開放式大樓無感通行或安防監控,系統需在包含數千至數萬人的資料庫中比對「眼前的人是資料庫中的哪一位」,演算法對逆光、側臉、遮蔽的容錯難度呈幾何級數增加。
為應對生成式 AI 與深偽技術(Deepfake)威脅,防禦核心在於活體檢測(Liveness Detection)。系統透過近紅外光學反射、微表情捕捉、血流微反射(rPPG)或隨機指令互動進行判定。國際上針對假體呈現攻擊防禦(PAD)以 ISO/IEC 30107-1 架構標準及 ISO/IEC 30107-3 測試方法為權威依據,相關演算法多經由如 iBeta PAD 等專業機構進行獨立等級認證。
3. 掌紋與掌靜脈辨識:衛生與活體防偽的平衡
掌紋辨識分析手掌表面的主要紋線走向、褶皺細節與掌形幾何。因採樣面積顯著大於單一手指,其容錯資訊量高於指紋。
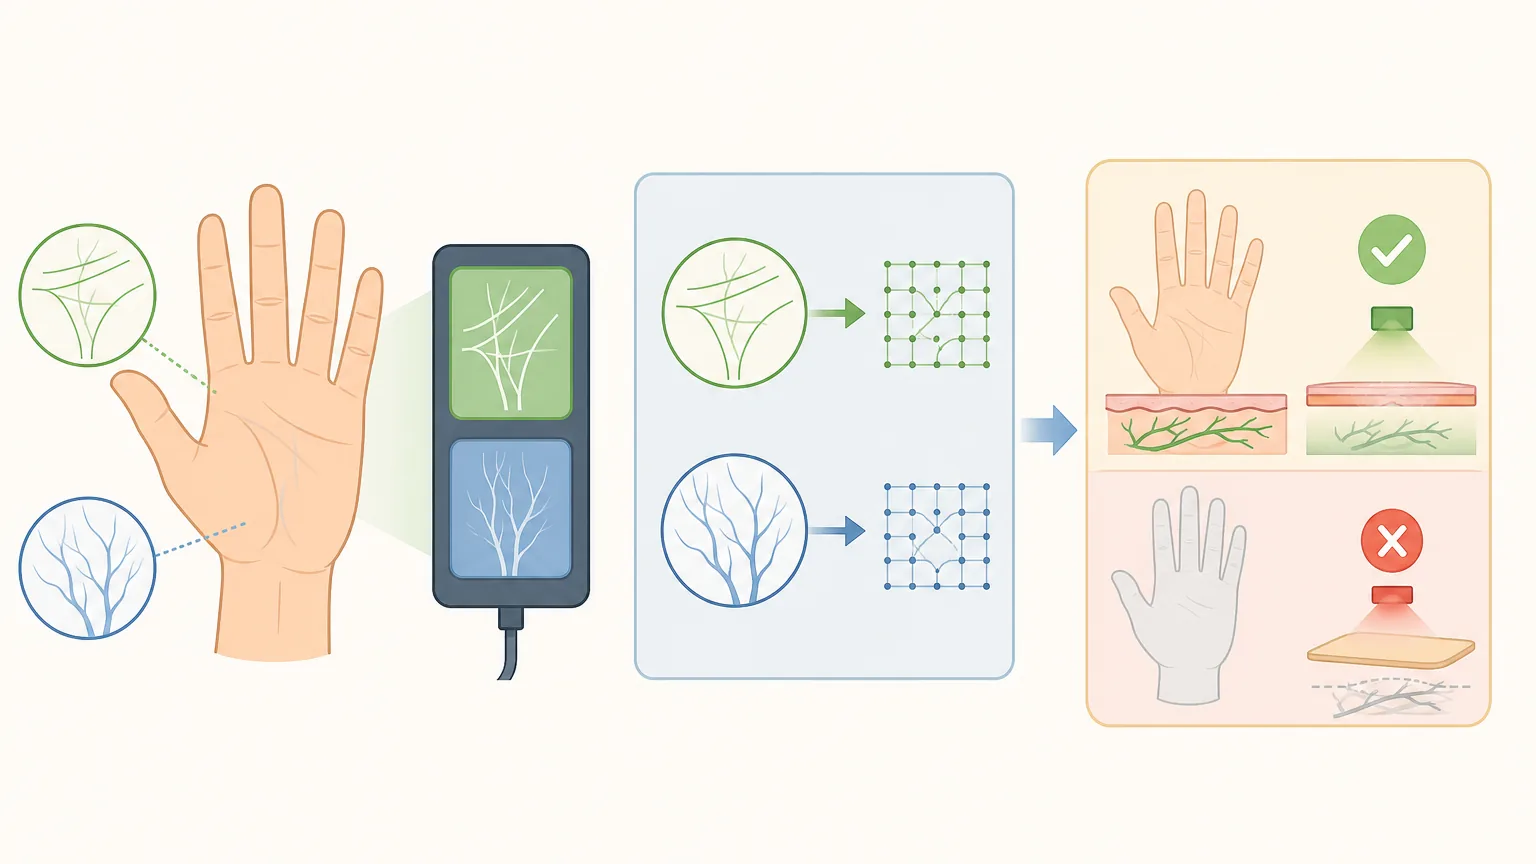
掌靜脈辨識則進一步將探測延伸至皮下組織。感測元件發射波長 700–900 奈米的近紅外光,利用流經靜脈的去氧血紅蛋白吸收紅外光的物理特性,穿透表皮映射出獨特的靜脈血管網絡。其具備顯著優勢:
- 體內特徵無法偽造:血管分佈深藏於體內,無法透過攝影或表面殘留採集,必須在有活體血液流動時才能成像,天然免疫絕大多數平面或假體呈現攻擊。
- 非接觸與衛生優勢:使用者手掌懸空 3 至 8 公分即可完成感測,避免物理接觸帶來的衛生疑慮。手掌表面輕微出汗或淺層污損不影響皮下成像。需注意若配戴較厚的不透光手套或雙手冰冷導致周邊血管收縮時,系統仍可能發生辨識遲滯,通常建議在感測區域露出手掌。
4. 虹膜、聲紋與行為特徵
虹膜辨識透過紅外光掃描眼球內部環狀虹膜的複雜紋理。該特徵在兩歲後終生保持穩定,誤識率極低,廣泛用於高安全等級的數據中心與邊境查驗;缺點是使用者需精準配合注視相機,且受特定有色隱形眼鏡干擾。
聲紋辨識分析發音器官的生理結構與發聲節奏,適用於電話銀行身分確認,但容易受環境雜音、感冒或高擬真語音合成威脅,需搭配動態隨機口令強化安全性。
行為生物辨識涵蓋觸控螢幕滑動慣性、鍵盤敲擊節奏(Keystroke Dynamics)及行走步態。此類技術多作為背景持續驗證(Continuous Authentication),即時評估當前操作者是否為本尊,為零信任架構提供輔助風險評分。
日常典型應用情境矩陣
| 應用領域 | 主流採納模態 | 核心考量與架構特點 |
|---|---|---|
| 個人行動裝置與支付 | 3D 人臉、超聲波 / 電容指紋 | 1:1 驗證,特徵模板儲存於本地 Secure Element,不回傳伺服器 |
| 智慧商廈與企業門禁 | 掌靜脈、3D 人臉 | 非接觸式高通量通行,防範員工代打卡與表面病菌傳播 |
| 機場邊境自助查驗 | 人臉、多指指紋、虹膜 | 以電子旅行證件為依託進行 1:1 比對,要求極低錯誤接受率 |
| 醫療潔淨區與實驗室 | 掌靜脈、虹膜 | 醫護需保持無菌環境,避免任何實體指紋觸碰或頻繁摘除口罩 |
| 遠程金融與客服核身 | 聲紋 + 遠程人臉活體 | 透過加密通訊完成異地身分確認,需配合動態防偽防範深偽注入 |
資訊安全、隱私保護與合規考量
模板儲存架構與外洩衝擊
生物認證最嚴峻的威脅在於「不可撤銷性」。若伺服器儲存的雜湊密碼庫外洩,可強制全體使用者變更密碼;若儲存生物特徵的資料庫被拖庫,使用者無法更換自己的生物特徵。安全架構設計應遵循以下原則:
- 分散式本地儲存(Match-on-Card / Match-on-Device):模板僅存於用戶專屬智慧卡或行動裝置硬體安全晶片內,比對過程在本地完成,系統端僅接收簽署後的認證結果。
- 可撤銷生物特徵技術(Cancelable Biometrics):在儲存前對原始特徵施加不可逆數學變換。若特定應用環境的模板洩漏,可更改轉換參數生成全新模板,使舊模板失效。
- 傳輸與靜態加密:所有資料傳輸必須採用 TLS 1.3 及以上協議,靜態模板庫必須透過 AES-256 或同等強度金鑰隔離加密。
FAR 與 FRR 的指標權衡
評估系統可靠度依賴兩大核心指標:
- 錯誤接受率(False Acceptance Rate, FAR):非授權人員被誤判為合法用戶的機率,代表系統的安全性漏洞。
- 錯誤拒絕率(False Rejection Rate, FRR):合法用戶被系統誤擋在門外的機率,直接影響使用體驗。
兩者在數學上呈現反向消長。嚴苛的安全門禁會將 FAR 壓制至百萬分之一以下,但可能造成 FRR 攀升至 1%–3%,導致合法員工偶爾需重複辨識;一般消費級解鎖則適度放寬門檻以確保流暢度。兩條曲線的交點稱為等誤率(Equal Error Rate, EER),為衡量演算法綜合效能的重要基準。
合規提示:在香港法例第 486 章《個人資料(私隱)條例》下,生物特徵資料屬於個人資料範疇。香港個人資料私隱專員公署(PCPD)發布的《收集及使用生物辨識資料指引》明確要求,機構在採用生物辨識前必須進行隱私影響評估(PIA),恪守「資料最少化」原則,明確告知收集目的、保留期限,並必須為不願意提供生物特徵的當事人提供切實可行的非生物辨識替代方案。而在歐盟 GDPR 第 9 條規範下,「用於唯一識別自然人身分的生物特徵資料」被歸類為特殊類別資料,原則上禁止處理,除非取得明確同意或具備重大公共利益等法定豁免條件。
FIDO2 與 Passkey 架構的角色
現代身分驗證的最佳實踐是由 FIDO 聯盟推動的 Passkey(通行密鑰)標準。該架構巧妙融合非對稱密碼學與本地生物認證:
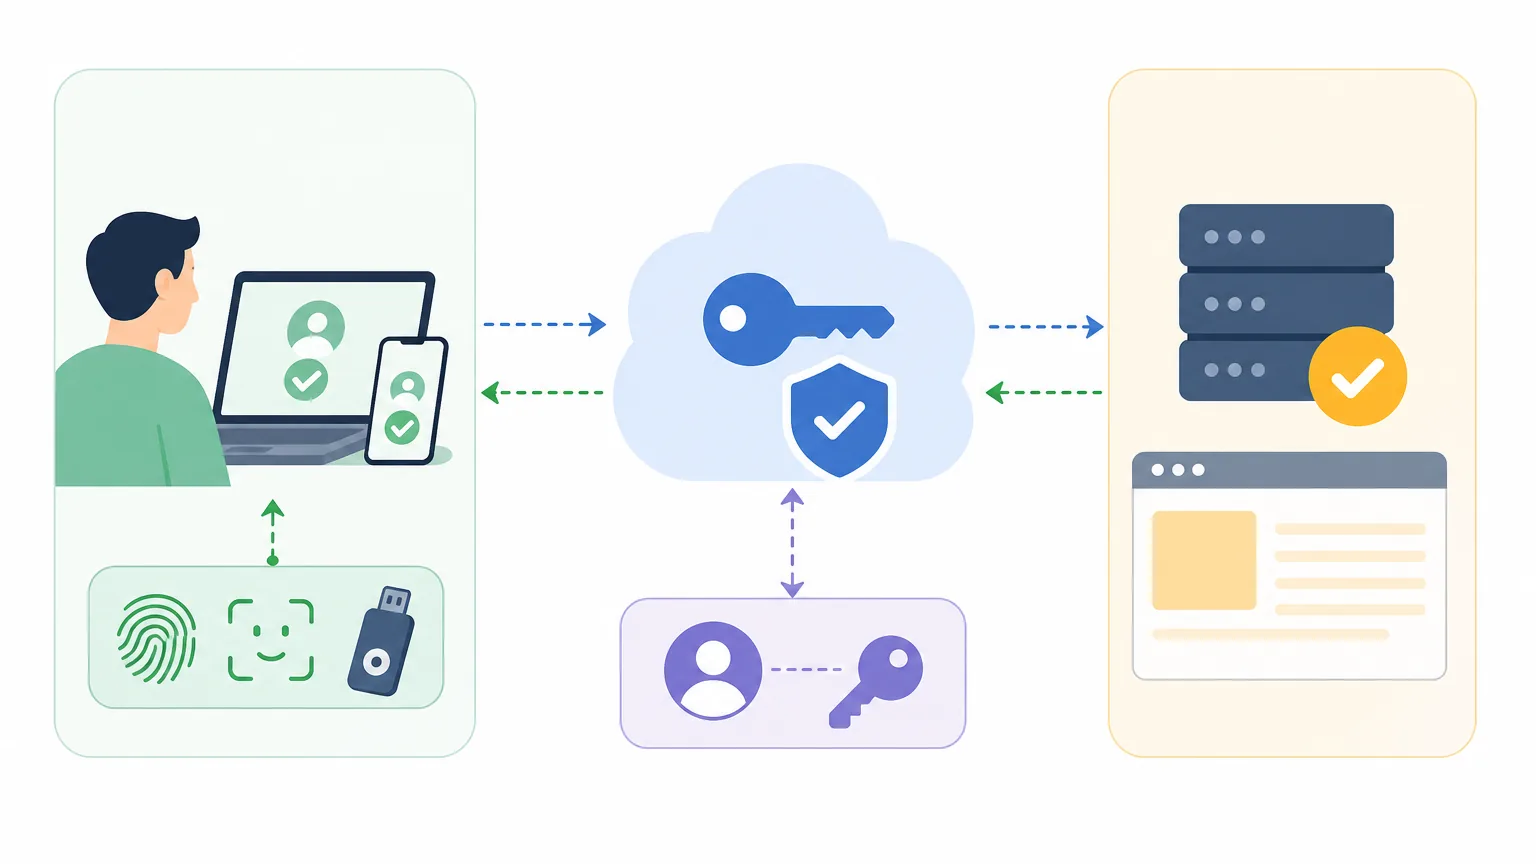
- 使用者在終端裝置使用指紋或人臉解鎖本地安全模組。
- 裝置安全模組調用內建私鑰,對雲端伺服器發出的隨機挑戰(Challenge)進行數位簽章。
- 伺服器端僅保存公鑰,只需驗證簽章是否正確,全程不接收、不儲存任何生物特徵資料。
這種架構從根本上杜絕了遠端伺服器遭駭客攻擊導致生物特徵集體洩漏的風險,同時徹底免疫釣魚網站攔截憑證。
機構部署生物認證之實務檢核清單
在企業或機構正式導入生物特徵認證系統前,決策團隊應建立結構化評估流程,以兼顧營運效率、資安防護與法規遵循:
- 必要性與替代方案評估:確認使用生物辨識的業務必要性,評估是否能以智慧卡配合 PIN 碼達到同等安全效果。
- 實體環境相容性測試:量測部署現場的光照強度變化、進出通道寬度、溫濕度環境及使用者是否普遍配戴護目鏡、口罩或手套,選擇匹配的物理模態。
- 防偽能力檢驗:要求硬體供應商出具第三方獨立實驗室的 ISO/IEC 30107-3 呈現攻擊防禦(PAD)測試報告,明確防禦等級(Level 1 基礎平面/螢幕攻擊或 Level 2 矽膠立體假體攻擊)。
- 模板生命週期管理機制:確認模板儲存位置(端點 vs 伺服器),制定嚴格的員工離職或合約終止後的特徵模板自動銷毀機制,嚴禁將門禁特徵資料轉作考勤監控或模型訓練等次生用途。
- 完備的降級與備援路徑:針對手指脫皮、受傷、身障人士或系統斷網等異常狀態,設計具備同等安全標準的備援登入通道,避免單點故障導致業務中斷。
常見問題(FAQ)
Q1:配戴口罩會否導致人臉辨識完全失效?
不一定。具備 3D 深度感測或進階演算法的系統可透過提取眼周輪廓、眉骨高低與額頭特徵進行比對,在口罩遮蔽下仍具備一定辨識能力。然而,遮蔽會降低特徵熵值,使比對容錯率受限。在銀行大額交易或核心機房進出等高風險情境中,系統應強制要求使用者脫除口罩或搭配第二因素驗證。
Q2:留在玻璃杯上的指紋是否會被輕易複製以破解手機?
從光滑表面採集潛伏指紋並製作高精準度倒模(如導電矽膠假指體)在技術上可行,但需要專業材料與較高操作成本。現代行動裝置配備的超聲波感測器或具備微電流活體檢測的電容模組,能有效辨別假指體與真實真皮層組織,顯著提高了攻擊門檻。
Q3:生物認證能否在所有系統中完全取代傳統密碼?
在終端本機驗證中已相當普及,但在跨系統架構下,生物認證的最佳定位是作為「解鎖本地金鑰的憑證」。目前主流技術架構(如 FIDO2 Passkey)依然保留 PIN 碼作為硬體重啟或生物辨識失效時的後備驗證因子,兩者協同構建多因素防護體系。
Q4:若手掌有汗水或微小傷口,掌靜脈辨識能否正常運作?
可以。掌靜脈利用近紅外光穿透表皮讀取皮下血管分佈,汗水、表皮油脂或一般淺層劃傷不會改變皮下血管的立體走向。但若手掌存在大面積深層創傷、嚴重灼傷或因極度低溫導致周邊血管大幅收縮,則可能影響紅外光吸收率導致辨識延遲。
Q5:若企業或雲端伺服器的生物特徵模板不幸外洩,當事人該如何補救?
由於人體生理特徵無法物理重設,當特定模態模板資料遭洩漏時,系統管理員應立即作廢該外洩的數位模板並吊銷對應憑證。受影響用戶需停用該生物模態登入管道,轉向使用其他未受影響的生物特徵(例如由人臉改為掌靜脈)或回退至實體安全金鑰(FIDO Hardware Token)進行身分認證。
